

13 июня 2026 г.5 мин3307
Кибервойна: как с 2022 года ведутся атаки на российские компании
Кибер и информационные атаки — неотъемлемая часть любого конфликта. Наши нынешние оппоненты имеют в этом десятки лет опыта: инсинуации, подмена фактов, внедрение сомнений в качестве отечественных продуктов, заведомо спланированное унижение достижений страны и компаний — всё это уже плотно вошло в повседневный инструментарий конфликтов между странами.
Для кибервойн используются любые инструменты, от DDoS-атак с последующим акцентом на несостоятельность российского софта до работы с мнениями и массовыми «вбросами» на общественных ресурсах. Для этого используются открытые платформы для общения и свободной публикации материалов, где ежедневно публикуются тысячи идентичных сообщений: фейков на самые разные темы. Всё это направлено исключительно на дестабилизацию атмосферы внутри страны и посев сомнений среди российских граждан в надежности и правильности решений.
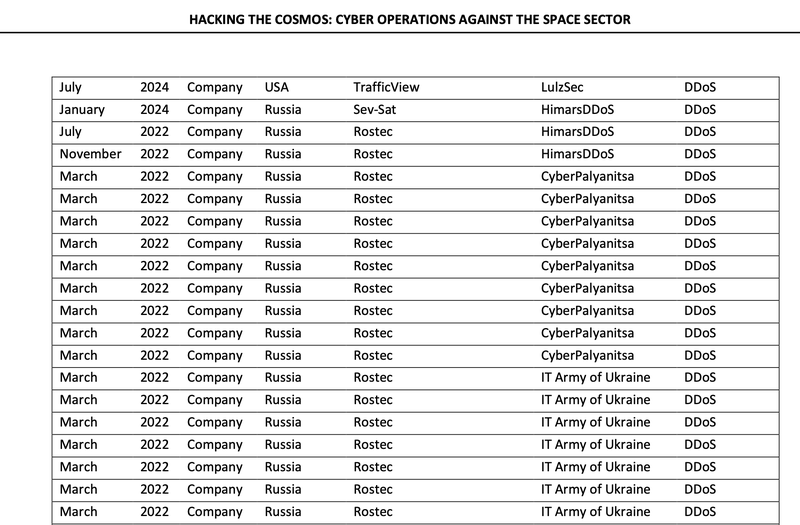
В распоряжении редакции оказался оригинал отчета компании «ETH Zürich» о плановых атаках на российский космический сектор и технологические госкомпании с 2022 года. Кибератаки на корпорации, которые внедряют инновации, дискредитация лидеров компаний и обесценивание любых достижений.
За профессиональным мнением мы обратились к Екатерине Дашевской для оценки ситуации и обстановки кибервойны.
Хотя кибератаки не всегда наносят долгосрочный ущерб, они способны создать значительные перебои в работе критической инфраструктуры. Вторжения в системы (11%), использование уязвимостей в системах управления позволили хакерам не только получить доступ к секретной информации, но и вывести из строя целые комплексы спутниковых сетей. Один из самых ярких примеров — вторжение в систему управления спутников ViaSat, которое привело к перезаписи данных и потере функциональности множества модемов. Вредоносное ПО (Wiper) (1%) — один из самых разрушительных типов атак. Примером служит вирус AcidRain, использованный в атаке на спутниковую сеть ViaSat. Вредоносное ПО использует уязвимости для стирания данных и разрушения оборудования, что приводит к полной утрате функциональности системы. Взлом и утечка данных (9%). Список атак, более подробный список в отчете.
Некоторые хакерские группы не ограничивались техническими атаками, а целенаправленно проводили операции по взлому и утечке данных (слив баз Яндекс и СДЭК). Публикация украденных документов и баз данных стала частью информационной войны, направленной на подрыв доверия к оппоненту и дискредитации его компаний, после чего подключались СМИ и массировано создавали волну сомнений и смуты в обществе, заставляя людей сомневаться в надежности защиты их персональных данных. Именно для этого мы прикрепили ссылки, где все это представлено в максимально-негативном ключе.
Среди наиболее известных группировок можно выделить:
- пророссийские Killnet и Legion Cyber Spetsnaz — активные участники атак на украинские и западные космические объекты. Эти группировки использовали различные методы — от DDoS до сложных вторжений в системы.
- Sandworm — одна из самых опасных группировок. Они известны своими высокоорганизованными атаками на критическую инфраструктуру, включая космические системы.
Проукраинские группировки тоже не отстают и являются достойным соперником:
- Официальная проукраинская хакерская армия, которая организует кибератаки на российские государственные и коммерческие структуры. Их деятельность включает DDoS-атаки, а также попытки взлома важнейших космических объектов и сервисов.
- «Anonymous» — одна из самых известных международных хакерских групп, присоединившаяся к атакующим с украинской стороны. Их целью стали не только российские организации, но и крупные международные корпорации, поддерживающие специальную военную операцию. Хотя в 2023 году российские хакеры из Killnet обрушили их сайт и системы в качестве возмездия.
Другие известные группировки:
- NoName057(16) — группировка, поддерживающая Россию. Эти хакеры активно атакуют европейские и американские объекты, включая космические агентства, такие как CNES и NASA.
- Fancy Bear (APT28) — еще одна группа, связанная с российской контрзащитой информационного пространства, известная своими кибератаками на международные системы, включая системы связи и спутниковые инфраструктуры.
Группировок на поле боя большое количество, и многие из них действуют в качестве оружия против России. Полный список группировок находится на стр. 43 отчета высшей технической школы Цюриха «ETH Zürich».
Если отвлечься от телесюжетов, которые рассказывают нам о подленьких взломах персональных данных, мошеннических звонках и банальном грабеже российских пенсионеров «украинскими хакерами», можно обратить внимание на обширную и достаточно системную распределённую структуру вербовки и работы волонтёров с украинской стороны. И если не брать в расчёт морально-этическую составляющую (осталась ли она у них?), большая часть из них занята откровенным человеческим вредительством, вроде отправки женам и мамам российских военных открыток с гробами к 8 марта. Не спутники взламывать, конечно, но для людей, которые и так в состоянии стресса, это тяжёлые новости; даже если знать, что это фейк, всё равно сильный удар.
Российские хакеры организовали ответную акцию в рамках перформанса «мы не они». Получили доступ к украинскому банку и, не взяв у рядовых граждан ни копейки, повесили на главной странице баннер с российским военным кораблём. Вот и разница: наши хакеры не трогают гражданских и мирных жителей, а только регулярно смеются над ресурсами Украины.
Важная особенность современных кибератак — использование бесконтрольного, с точки зрения законодательного регулирования, Telegram. Мессенджер используется для координации действий хакеров. Проукраинские и пророссийские хакеры активно используют сервис для анонимной связи, размещения инструкций по проведению атак, вербовки новых участников и анонсирования своих операций, а также размещении отчётов о их проведении и массового нагнетания информационного поля.
Обратите внимание, все каналы транслируют исключительно трагедии, новости, которые способны устрашать и вызывать эмоции, что делает человека более легковнушаемым.
Мы уже писали о способах борьбы с недружественным информационным полем и информационной гигиене.
Например, украинские хакеры и проукраинские группировки часто публикуют свои отчёты о проведённых атаках и планы по следующим операциям в специально созданных каналах, которые находятся в открытом доступе и никак не запрещены. А ведь у Telegram нет возрастного ограничения, а со стороны противника работают настоящие профессионалы манипуляций. Каналы, в которых ежедневно публикуются инструкции для активистов и отчёты о разрушении российских цифровых ресурсов. Пророссийские хакерские группы, такие как NoName057(16) и Legion Cyber Spetsnaz, также используют Telegram для координации своих атак, но, как мы упоминали, наши группировки никогда не затрагивают мирное и гражданское население. Они публикуют данные о новых целях и обсуждают детали нападений, что демонстрирует важность мессенджера как инструмента в кибервойне. Чат "Хакнет" тоже находится в открытом доступе, но вы можете лично наблюдать, что там нет агрессии против гражданских.
Согласно актуальным данным, в последние месяцы возросло количество кибератак на космический сектор. Это можно связать с успешными запусками российских спутников связи, высокоточной пространственной фотографии и даже запуском аналога Starlink. Активность хакеров не ограничивается атаками на гражданские объекты; она охватывает военные системы и критическую инфраструктуру, включая спутниковые системы связи, GPS и навигационные спутники. Сейчас это важный тактический инструмент, и нейтрализация космических систем противника является преимуществом на поле боя. Нет навигации — нет наведения.
Отчёт «ETH Zürich» подчеркивает, что хотя космический сектор является стратегически важным, он остаётся уязвимым для кибератак. Учитывая масштабы угроз, важно усиливать защиту космических систем, повышать уровень киберготовности и сотрудничать с экспертами по безопасности.
Этическая составляющая, затрагивающая жизнь обыкновенных людей, их финансы и психику, очень зря не вызывает комментариев у «демократического» мирового сообщества, ибо именно нестабильная информационная атмосфера критически влияет на обычных людей. И если русский человек более стойкий к угрозам извне, то такими инструментами они в первую очередь вновь «стреляют себе в ногу».
Кибервойна в космосе и в информационном поле — неотъемлемая часть современных военных операций. Для предотвращения дальнейшей эскалации необходимы новые подходы к защите космической инфраструктуры. Это требует не только развития технологий, но и международных соглашений, а также комплексного пересмотра границ регулирования во всех смыслах. А нашим компаниям стоит особое внимание уделять кибербезопасности, PR-технологиям для освещения своей деятельности и открытой информационной политике.