

13 июня 2026 г.5 мин4499
Цифровая оборона: три кита новой системы безопасности.
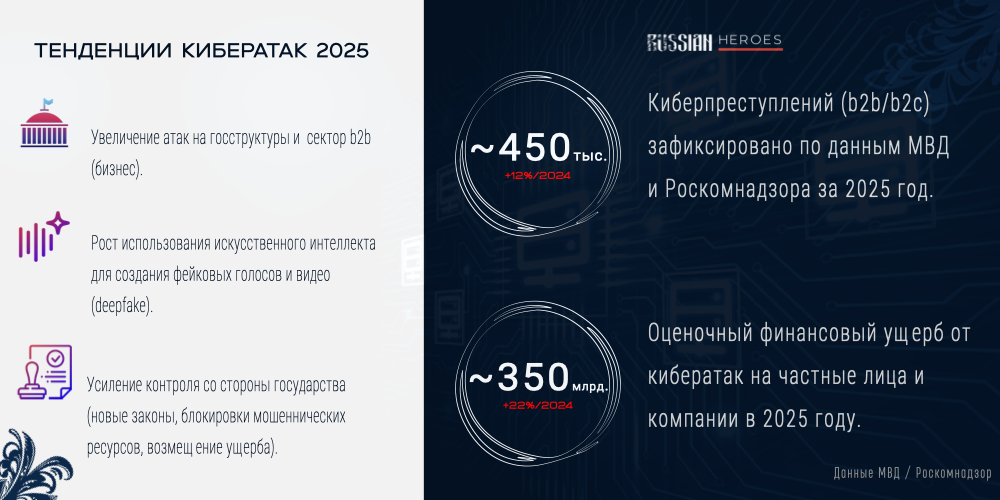
На фоне роста числа цифровых преступлений в России и в мире, тема защиты граждан и бизнеса от мошенников заняла важное место в повестке ПМЭФ‑2025. Особенно остро в контексте координации участников системообразующих отраслей: государства, операторов связи, банков и финтеха.
В первый день XXVIII Петербургского международного экономического форума (ПМЭФ-2025) на летней площадке («Т-Двора») прошла сессия «Единый фронт: год коренного перелома в борьбе с мошенничеством». На ней обсуждалось противодействие кибермошенничеству, в частности создание единой антифрод-платформы с участием банков, операторов связи и госорганов.
Минцифры уже подготовило версию законопроекта о так называемых обезличенных данных, предполагающего создание новой государственной информационной системы (ГИС), куда бизнес будет бесплатно передавать персональные данные своих клиентов и сотрудников. Замглавы Минцифры Александр Шойтов обозначил три основные задачи ГИС.
- Создание единых стандартов и координации, чтобы информация о мошеннических действиях оперативно передавалась от операторов — банкам, а затем в МВД.
- Интеграция искусственного интеллекта, собственной экспертизы и активного противодействия. Система самостоятельно анализирует потоки данных и определяет подозрительные схемы, верифицирует информацию.
- Разработка мобильного приложения, информирующего граждан о возможных рисках, с возможностью нажать «тревожную кнопку» в случае угрозы для оперативного оказания помощи и поддержки.
Единая система противодействия мошеннеческим действиям сможет перекрыть целый пласт противоправных действий, совершаемых против граждан и компаний России. Защитить их.
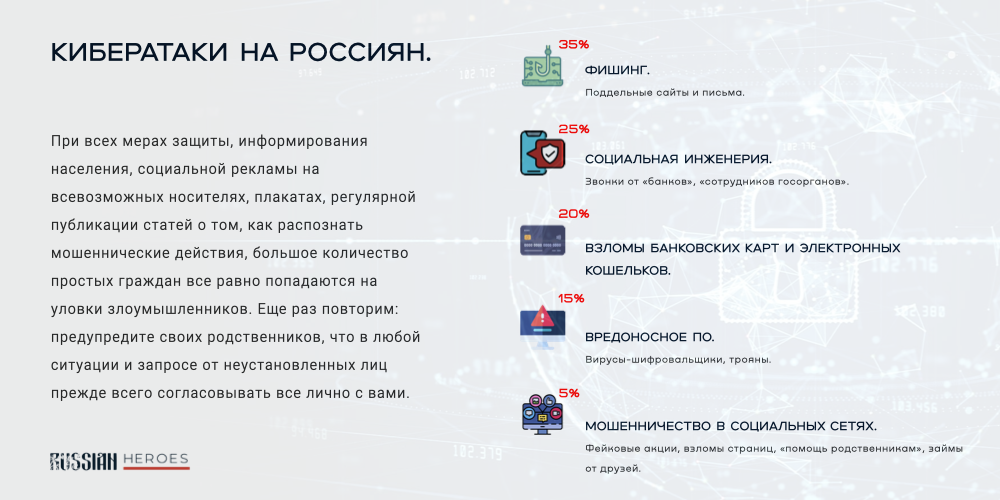
Основные виды кибермошенничества в B2B (2025 год).
Фишинг и таргетированные атаки (BEC – Business Email Compromise):
- Подмена CEO/CFO – мошенники выдают себя за руководителей и дают указания бухгалтерии перевести деньги.
- Фейковые счета – рассылка поддельных документов с измененными реквизитами поставщиков.
- Взлом корпоративной почты – доступ к переписке и финансовым операциям.
Доля в B2B-атаках: ~40%
Вредоносное ПО (Ransomware, Spyware, Банковские трояны):
- Шифровальщики (Ransomware) – блокировка систем с требованием выкупа (атаки на логистику, производство, госструктуры).
- Spyware – кража коммерческой тайны, клиентских баз, переговоров.
- Банковские трояны (Emotet, TrickBot) – кража средств через онлайн-банкинг.
Доля в B2B-атаках: ~30%
DDoS-атаки (с целью вымогательства или саботажа):
- Блокировка сайтов, сервисов, эквайринга.
- Часто сопровождаются требованием выкупа за прекращение атаки.
Доля в B2B-атаках: ~15%
Мошенничество с госзакупками и тендерами:
- Фейковые тендеры, поддельные ЭЦП, взлом площадок (СберАСТ, РТС-тендер).
- Подмена реквизитов для оплаты по контрактам.
Доля в B2B-атаках: ~10%
Утечки данных и инсайдерские угрозы
- Продажа баз данных (клиенты, сотрудники, договоры).
- Саботаж со стороны бывших сотрудников.
Почему без единой платформы мы остаёмся уязвимыми.
Российский 115‑ФЗ ещё в 2001 году обязал банки блокировать подозрительные операции.
Но закон создавался для эпохи бумажных платёжек и скорее может остановить некоторые неправомерные операции внутри страны между юр.лицами нежели оперативно отреагировать на вмешательство посредством цифровых платформ и средств. Сегодня мошенники входят в диалог с клиентом за считанные секунды через поддельные номера и соцсети — а информация о них добирается до правоохранителей неделями и столько же уходит на установление цепочки до заказчика и организатора. В 99% случаев «колл центры» и их организаторы находятся за пределами нашей страны, что делает их выдачу правосудию долгосрочной и не всегда возможной:
- 16,1 млн атак на счета граждан только за III квартал 2024 года (по данным Банка России, причем банки успели отразить не все.
- 34%россиян сталкивались с кибермошенниками; примерно каждый десятый пострадавший потерял деньги, сообщает ЦБ.
Переход к единому цифровому «узлу» превращает разрозненные сигналы (звонок, перевод, IP‑адрес) в сквозную историю события. Это резко повышает вероятность поймать злоумышленника ещё «на подлёте», как ПВО.
Единая система безопасности - ключ к автономном щите для граждан и бизнеса.
Независимость от внешнего давления.
Около 18% звонков из-за границы с якобы российского городского номера оказываются мошенническими. Поправки Минцифры обяжут операторов автоматически блокировать такие вызовы; при нарушении — компенсировать финансовый ущерб абоненту. Безусловно, это мощный инструмент, т.к. телекоммуникации являются первой линией обороны от злоумышленников и на них лежит ответственность, когда абонента атакуют с подставных номеров.
ГИС замыкает критичные данные внутри страны: алгоритмы работают на отечественных серверах, а стандарты форматов утверждает государство. Это снижает риск, что враждебные игроки вмешаются в трафик или подменят данные о транзакциях. Система сможет автоматически противодействовать колл-центрам.
Экономический эффект: не только безопасность, но и рабочие места.
- Рост рынка кибербезопасности. За прошлый год сегмент информационной безопасности резко вырос до объема в 299 млрд.руб., а на самом рынке появилось 10 успешных стартапов-единорогов со своими уникальными продуктами отечественной разработки.
- Дефицит кадров: в 2024‑м количество вакансий ИБ‑специалистов выросло до 27,3 тыс. (+17%), при этом резюме стало меньше на 6%, согласно данным рекрутинговых сервисов. Создание единой системы и программа импортозамещения цифровых продуктов в области ИБ обеспечит спрос на профессию и большое количество рабочих мест не только в столичном регионе, но и по всей стране.
Запуск ГИС - тысячи новых позиций для аналитиков данных, инженеров ИИ, операторов SOC (операционный центр безопасности). Это прямое импортозамещение труда: квалифицированные рабочие места остаются внутри страны, а сам сегмент кибербезопасности выйдет в полную автономность и импорт российских решений в другие страны.
ГИС. Как это будет работать для клиента.
Обычно при входящем звонке, начинающегося на «+7», мы автоматически снимаем трубку, ведь это может быть курьер, рабочий звонок, какой-то дальний знакомый, такие привычки автоматически дают преимущества злоумышленникам. Теперь ГИС в автоматическом режиме будет распознавать подозрительные вызовы и подменные номера, помечать и отклонять их. В мобильном приложении появится красное уведомление, а оператор связи по умолчанию отклонит подобный вызов ещё до того, как абонент поднимет трубку.
В случае, если этап дошел до просьбы злоумышленника перевести деньги «на безопасный счет»(любая другая уловка), «сотруднику полиции» или другому псевдоофициальному лицу, платёж сегодня может быть заблокирован банком уже после того, как клиент сам сообщил свои данные, включая CVV. Уже сейчас действует период «охлаждения», когда банк может замораживать операцию от 3 часов до суток, чтобы обезопасить перевод. С запуском новой платформы интеллектуальный модуль сверит номер телефона с реестром МВД в режиме реального времени, и если не найдёт совпадений — операцию заблокируют до списания средств, а так же остановят звонок.
Если человек получает в мессенджере сообщение вроде «ваш счёт арестован», сейчас у него просто нет способа проверить правдивость информации. Новое приложение предложит нажать тревожную кнопку, чтобы получить подтверждение из официального источника. Если это фейк — система мгновенно зафиксирует инцидент и передаст его другим участникам: банкам, операторам, правоохранителям для оперативной блокировки канала.
Резюмируя, ГИС будет распознавать угрозу до ее возникновения или в процессе, блокировать ее и оповещать центры безопасности для нейтрализации каналов злоумышленников.
От критики к конструктиву.
Скептики, традиционно, переходят к стратегии «мы не знаем принцип, но мы против», акцентируют внимание на риск «большого брата» и чрезмерного контроля со стороны государства. Но стандарты, о которых говорит Александр Шойтов, предполагают минимизацию избыточных данных: участники передают только контрольные метки операции, а не содержание переписок. Кроме того, обмен идёт по защищённым каналам ФСТЭК, а пользователь может настроить уровень оповещений. Проще говоря, в ваш телефон никто лезть не будет, обрабатываются скорее входящие точки трафика и алгоритмы-триггеры.
Что бизнесу делать уже сегодня для повышения уровня безопасности.
- Актуализировать внутренние правила KYC («Знай своего клиента»): формат передач станет единым, но детализация повысится.
- Инвестировать в наблюдаемость трафика — иначе SIEM‑системы (технология управления информацией и событиями безопасности) не смогут отдавать данные ГИС в режиме реального времени.
- Готовить кадры: как отмечают эксперты, компании, предложившие стажировки в ИБ, закрывают вакансии быстрее рынка.
- Внедрение DLP-систем (контроль утечек).
- Обязательная двухфакторная аутентификация (2FA) для платежей.
- Регулярные киберучения для сотрудников.
- Страхование киберрисков (полисы покрывают ущерб от атак).
Без доверия нет роста.
Петербургский форум в этом году проходит под девизом «Общие ценности — основа роста в многополярном мире». Борьба с мошенничеством вписывается в него буквально: без доверия цифровая экономика не растёт. Единая ГИС — это не просто очередная ИТ‑платформа. Это щит от внешних атак, катализатор внутренних инвестиций и генератор квалифицированных рабочих мест. А так же очередной уникальный отечественный продукт.
Если мы хотим, чтобы российский бизнес ощущал себя в цифровом мире уверенно, время подключаться к этой системе сегодня, а не ждать 2026‑го.