

13 июня 2026 г.5 мин3054
Взрывной рост рынка кибербезопасности и штрафы.
За 2024 год рынок технологий информационной безопасности продемонстрировал скачок выручки на 42%, а объем рынка достиг отметки 299 млрд.руб., а в качестве компаний-единорогов на рынок вышло 10 новых игроков со своими продуктами. Разбираемся в причинах и тенденциях, на что обратить внимание стартапам и бизнесу.
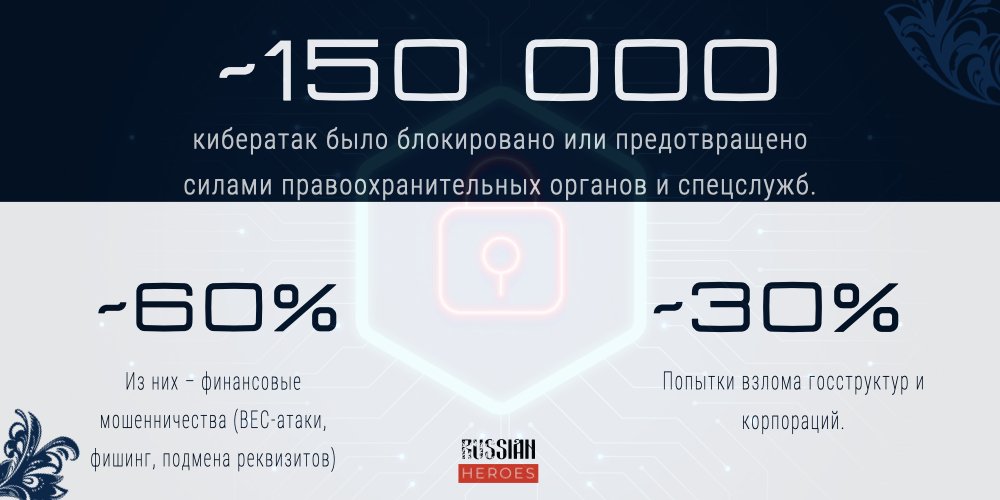
Рост рынка кибербезопасности обусловлен в первую очередь в кратно возросших атаках на российскую инфраструктуру, финансовый, промышленный сектора и обычных граждан (Отчет швейцарского института ETH Zurich "Атаки на Роскосмос и другие предприятия").
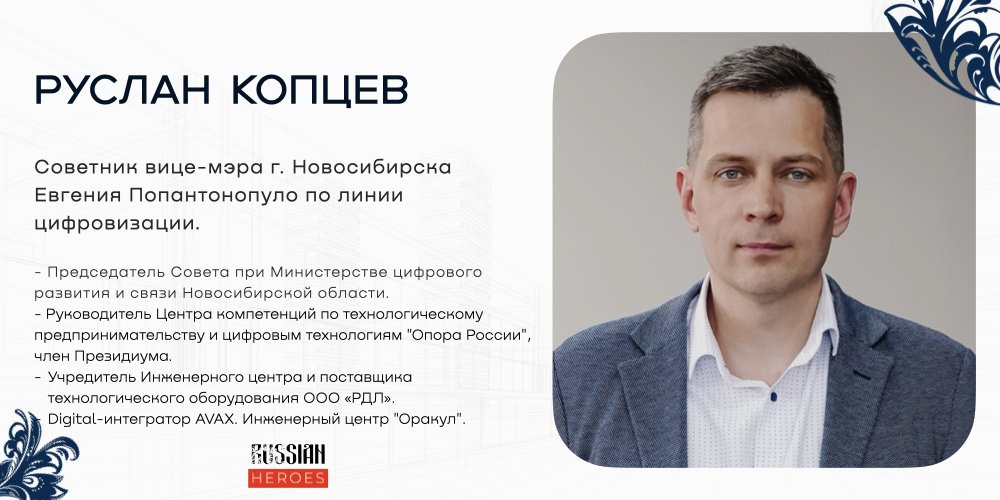
Руслан Копцев. Советник вице-мэра г. Новосибирска Евгения Попантонопуло по цифровизации.
Вторым фактором стало увеличение штрафов и законодательной системы контроля за компаниями в области защиты персональных данных. Теперь ИТ-компаниям не сходит с рук утечка данных пользователей.
Отсюда резкий рост спроса на нишевые решения (Container Security, рост Luntry на 100%) для защиты бизнеса и пользователей. Российский рынок остается преимущественно сильным в области цифровой безопасности благодаря высокой скорости реакции на рынок, инноваций в узких нишах, там где крупные игроки еще не успели либо им не интересно (рынки в 1-2 млр.руб.), ценовое преимущество (на 30–50% дешевле мировых компаний) и поддержка экосистем (например акселератор CyberStage). Так же в сегмент вливаются государственные и частные средства для его автономного развития.
На чем сконцентрироваться стартапам?
- На стратегических сегментах (Container Security, BAS, ASPM),
- Подключаться к акселераторам и госпрограммам,
- Партнериться с лидерами, а также решать кадровый дефицит через взаимодействие с вузами и делать фокус на R&D ( Research and Development: Научно-исследовательские и опытно-конструкторские работы ).
Думаю акценты на этих пунктах - путь компании или стартапа к статусу «единорога».
Последний опрос топ-менеджмента показал, что на изменения в работе и внедрение дополнительных мер безопасности повлияли увеличение числа киберугроз (75%), требования регулятора (60%), произошедшие инциденты (45%) и необходимость импортозамещения (40%). (Данные СберПро).
Александр Воротилин, основатель компании "LexFirm".
Ужесточение ответственности за утечку данных, киберпреступлений и других видов мошенничества в цифровой сфере готовили давно. Утечки личных данных, атаки на личные финансы граждан, вербвка детей - все эти факторы ежедневно подвергали опасность жителей страны, а корпорации не очень активно повышали уровень своей безопасности. Продолжали пользоваться ненадежным ПО, «костылить» старые решения. Чтобы обезопасить пользователей для них были ужесточены меры наказания, но так же и выделены средства на внедрение отечественных продуктов.
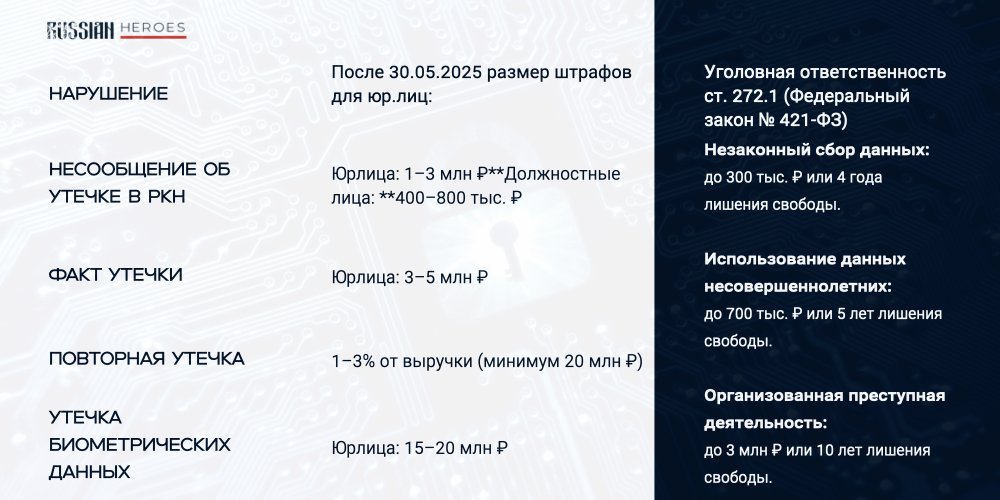
Ужесточение ответственности за нарушения в сфере обработки персональных данных с 30 мая 2025 года
С 30 мая 2025 года в силу вступил Федеральный закон № 420-ФЗ, ужесточающий наказание для юридических лиц, ИП и должностных лиц за несоблюдение правил обработки персональных данных. Эти меры направлены на борьбу с массовыми утечками информации, которые стали серьезной угрозой для бизнеса и граждан.
Злоумышленники используют персональные данные для проведения мошеннических операций, продажу данных в даркнете, нанесению репутационного и технического ущерба компаниям (отчет о атаках на госкорпорации извне). Базы личных данных потом используют для самых разных схем мошенничества, включая, вербовку детей для совершения противоправных действий. Мошенничество наносит колоссальный вред обычным гражданам, которые обманным путем отдают собственные средства. К сожалению, при всех системах оповещения, работы с населением, предупреждениях - все равно такие ситуации встречаются часто.
Корпорации в основном пытаются атаковать в области производства. Парализовать работу предприятий, скомпрометировать разработки или внутренние процессы. В 90% случаев это делают из недружественных стран, но так же и встречаются киберпреступления в области недобросовестной конкуренции.
Кого коснутся новые штрафы
- Коммерческие организации (банки, телеком-операторы, онлайн-сервисы и др.).
- Госучреждения (больницы, школы, муниципальные администрации).
- Компании из сферы КИИ (энергетика, транспорт, здравоохранение).
Проверить уровень защиты данных поможет аудит информационной безопасности от специализированных сервисов.
Как снизить риски штрафных санкций.
Основные причины утечек — человеческий фактор и инсайдерские угрозы.
Меры защиты:
- Анализ и оценка рисков.
- Разработка регламентов по информационной безопасности.
- Регулярные проверки системы защиты.
- Обучение сотрудников.
- Внедрение технических средств (шифрование, контроль доступа, антивирусная защита).
- Договоры о корпоративной тайне.
- Процессы внедрения NDA и режима коммерческой тайны.
Все это можно сделать с привлечением специалистов на аутсорсе или в штат компании.
Как обезопасить себя уже сейчас:
- Подать уведомление в Роскомнадзор (или актуализировать существующее).
- Проверить форму согласия на обработку данных (цели должны быть четко указаны).
- Опубликовать Политику обработки персональных данных (например, на сайте компании).
- Разместить уведомление о сборе cookie, если оно применяется.
Своевременное внедрение мер защиты поможет избежать крупных штрафов и сохранить репутацию компании. Так же сейчас государство ведет разработку единой платформы, призванной объединить усилия операторов, банков и органов власти в борьбе с мошенничеством. Об этом в нашем следующем материале с заместителем председателя правления СДМ-Банка, Вячеславом Андрюшкиным. Материал выйдет сегодня.